
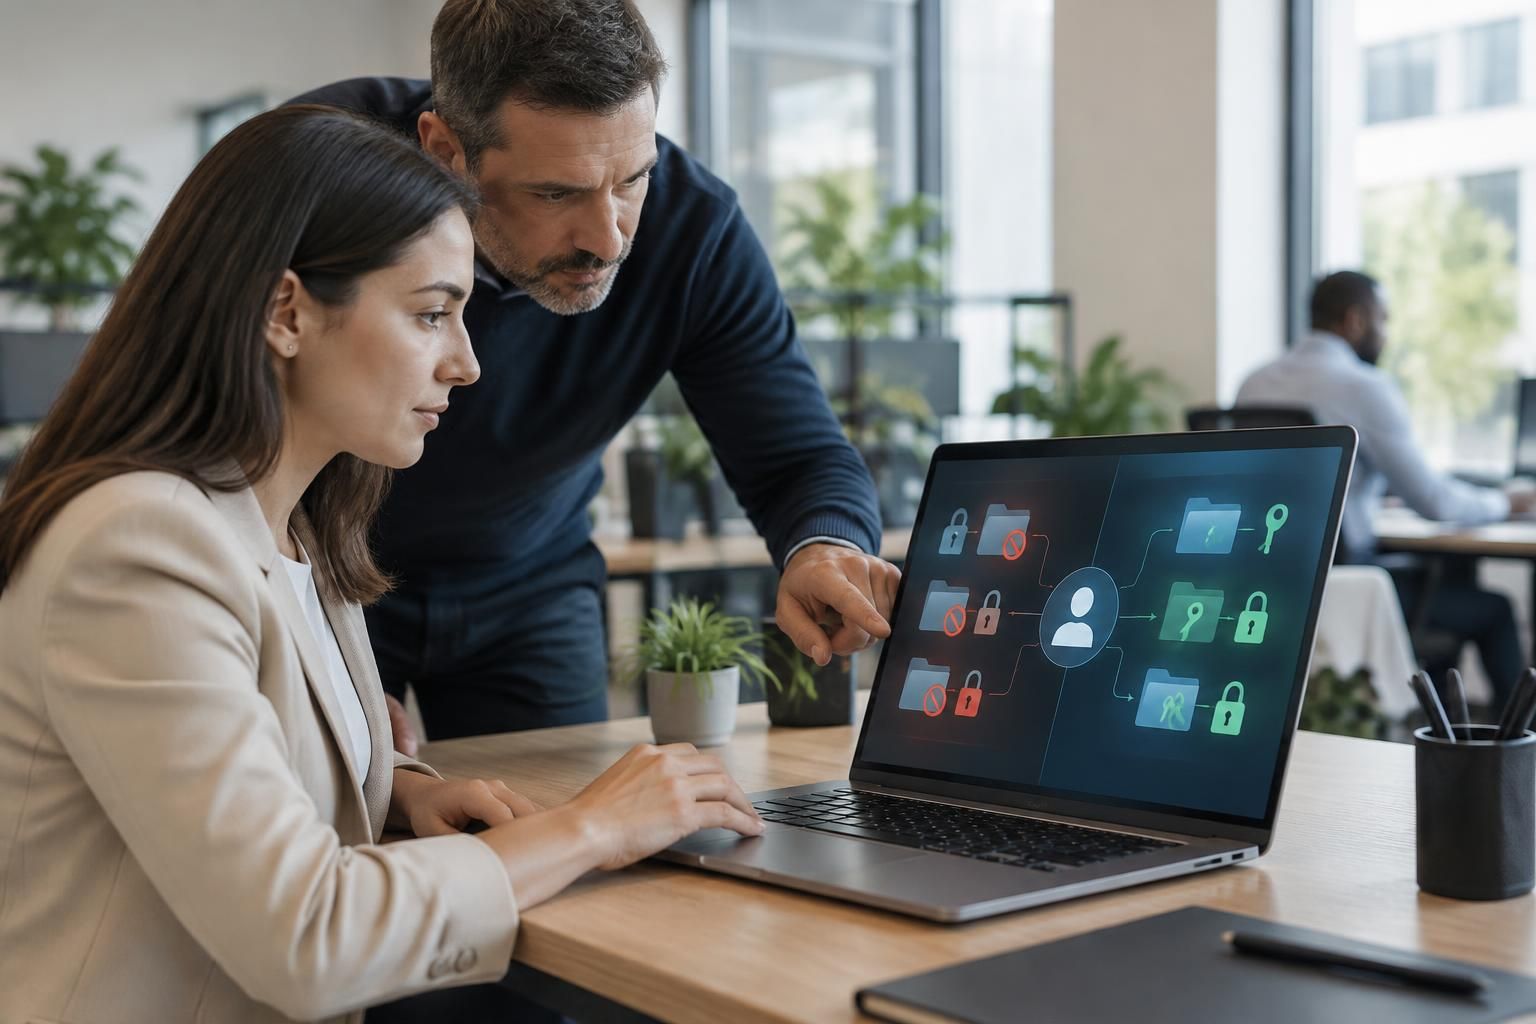
Un salarié change de fonction, mais ses anciens accès restent actifs : le risque ne se voit pas toujours le jour de la mobilité. Il apparaît lorsqu’un dossier confidentiel demeure consultable, qu’une opération sensible reste autorisée ou que le nouveau responsable découvre des permissions dont personne ne connaît l’origine.
Organiser la gestion des habilitations lors d’un changement de poste consiste à synchroniser les décisions métier, les mouvements RH et les opérations techniques. Dans l’entreprise fictive Novalis, le passage de Camille du service achats au contrôle de gestion permet de suivre une méthode concrète : identifier les besoins, faire approuver les droits, retirer les autorisations devenues inutiles et vérifier que la transition fonctionne réellement.
1. Définir les responsabilités pour sécuriser les habilitations lors d’un changement de poste
Faire du mouvement RH le déclencheur officiel de la gestion des habilitations
Une mobilité interne ne doit pas dépendre d’un courriel informel envoyé au support informatique. Le point de départ doit être un événement documenté : nouvelle fonction, service d’accueil, responsable hiérarchique, date de prise d’effet et éventuelle période de passation, afin que chaque intervenant travaille à partir des mêmes informations.
Chez Novalis, Camille rejoint le contrôle de gestion le premier jour du mois suivant. Les ressources humaines enregistrent ce mouvement suffisamment tôt pour permettre aux équipes concernées d’évaluer ses besoins, tandis qu’une modification tardive de calendrier déclenche une actualisation du dossier plutôt qu’une seconde demande concurrente.
Cette organisation évite deux situations fréquentes : des autorisations accordées trop tôt, alors que la personne exerce encore ses anciennes responsabilités, et des outils indisponibles au moment de sa prise de fonction. La date d’effet devient une donnée opérationnelle, utilisée pour planifier aussi bien les ouvertures que les retraits.
Répartir la validation hiérarchique entre responsables métier et propriétaires d’applications
Le nouveau manager connaît les missions attendues, mais il ne maîtrise pas nécessairement les conséquences de chaque permission technique. La validation hiérarchique doit donc être complétée, pour les applications sensibles, par l’accord de leur propriétaire ou du responsable des données, qui évalue la portée réelle du niveau demandé.
L’ancien responsable précise les activités qui cessent et les dossiers nécessitant une transmission. L’équipe informatique exécute ensuite les décisions approuvées, sans devenir seule arbitre du besoin métier ; la fonction sécurité intervient lorsqu’une demande crée un risque particulier, comme l’association de pouvoirs incompatibles dans un circuit financier.
Pourquoi ne pas simplement laisser le nouveau manager tout approuver ? Parce qu’une demande apparemment raisonnable, telle que « conserver les outils achats pendant quelques semaines », peut inclure la capacité de modifier des coordonnées bancaires fournisseurs alors que Camille accède désormais aux données de contrôle financier.
- Ressources humaines : communiquer le mouvement, sa date et les informations organisationnelles fiables.
- Ancien responsable : identifier les autorisations à retirer et cadrer la passation.
- Nouveau responsable : justifier les besoins associés aux missions futures.
- Propriétaires applicatifs : approuver les niveaux sensibles et vérifier les incompatibilités.
- Équipe informatique : appliquer les décisions et produire les preuves techniques.
- Équipe sécurité : examiner les exceptions et contrôler le respect des règles.
Prévoir les délais, les suppléants et les exceptions de mobilité interne
Un circuit d’approbation devient fragile lorsqu’il repose sur une seule personne absente au mauvais moment. Chaque rôle décisionnaire doit disposer d’un suppléant identifié, avec des règles d’escalade adaptées à la criticité : une messagerie standard ne nécessite pas le même traitement qu’un accès d’administration à une plateforme financière.
Il faut également distinguer la mobilité durable du remplacement temporaire ou du cumul de fonctions. Dans ce dernier cas, Novalis exige une justification explicite, une date de fin et des mesures compensatoires lorsque la séparation habituelle des tâches n’est plus possible, par exemple une seconde approbation sur certaines opérations.
Le dossier de mobilité rassemble ces décisions dans un point de suivi unique, plutôt que dans plusieurs conversations dispersées. Il indique notamment qui attend quelle réponse, ce qui permet de traiter les blocages avant la prise de fonction, sans transformer l’urgence en autorisation permanente.
Une transition maîtrisée commence par une décision attribuée, datée et compréhensible ; elle peut ensuite s’appuyer sur un inventaire fiable des accès existants.
2. Inventorier les droits d’accès avant toute modification des permissions
Reconstituer les accès réels, au-delà de l’annuaire central
L’inventaire ne consiste pas seulement à relever les groupes présents dans l’annuaire de l’entreprise. Les droits d’accès peuvent également provenir de comptes locaux, d’attributions directes dans un logiciel, de liens de partage, d’espaces collaboratifs ou de services en ligne souscrits par une équipe sans intégration au système central.
Pour Camille, Novalis extrait les appartenances aux groupes, les profils du progiciel de gestion, les délégations de messagerie et les autorisations sur les dossiers partagés. L’équipe complète cette photographie par un entretien avec son ancien service, qui signale un portail fournisseur administré directement depuis une interface externe.
Ce portail illustre une difficulté classique : retirer un groupe central ne suffit pas toujours à supprimer une possibilité d’action. Un compte autonome, une session encore valide ou un partage nominatif peut maintenir un accès résiduel ; l’inventaire doit donc relier chaque ressource à son mécanisme effectif d’autorisation.
Qualifier chaque permission selon son usage et sa sensibilité
Une liste technique brute ne permet pas de décider correctement. Chaque entrée utile doit préciser l’application concernée, le niveau accordé, l’origine de l’attribution, le propriétaire métier et la décision attendue : conserver, adapter, supprimer ou maintenir temporairement avec une échéance documentée.
Les journaux d’utilisation apportent un éclairage intéressant, sans remplacer l’analyse métier. Une fonction rarement utilisée peut rester indispensable à une clôture annuelle ; à l’inverse, une connexion récente ne prouve pas qu’une autorisation est légitime pour le futur poste, car elle peut simplement correspondre aux dernières tâches de passation.
Novalis classe aussi les ressources selon les conséquences d’un usage abusif : consultation de données personnelles, modification de référentiels, export massif, validation d’engagements ou administration technique. Cette hiérarchisation aide à traiter les points critiques en premier, notamment lorsque le délai de préparation est court.
| Ressource concernée | Situation avant mobilité | Décision pour Camille | Point de contrôle |
|---|---|---|---|
| Progiciel achats | Création et modification de fournisseurs | Retirer le profil opérationnel | Vérifier les attributions directes et héritées |
| Outil de reporting financier | Aucun profil | Accorder la consultation du périmètre autorisé | Tester le filtrage des entités |
| Dossier de passation achats | Modification complète | Limiter temporairement à la lecture | Programmer une expiration approuvée |
| Portail fournisseur externe | Compte nominatif autonome | Désactiver l’autorisation devenue inutile | Obtenir la confirmation du gestionnaire |
Détecter les accès indirects et les responsabilités oubliées
La propriété d’un document, d’un tableau de bord ou d’une automatisation mérite une attention particulière. Supprimer une permission sans transférer la responsabilité associée peut interrompre un processus ; conserver cette permission uniquement pour éviter la panne entretient, au contraire, une dépendance à la mauvaise personne.
Camille a ainsi créé un rapport envoyé chaque semaine aux acheteurs. Avant sa mobilité, Novalis transfère sa gestion à un collègue désigné et vérifie les paramètres d’exécution, afin que la suppression de ses anciens privilèges ne casse pas silencieusement une tâche récurrente utilisée par toute l’équipe.
Les secrets techniques doivent être examinés lorsqu’ils sont liés au compte personnel : jetons d’API, clés ou identifiants stockés dans une automatisation. Leur remplacement éventuel suit une procédure contrôlée, avec test du service concerné, plutôt qu’une révocation aveugle susceptible d’interrompre la production.
Enfin, la personne concernée relit l’inventaire pour signaler les outils manquants, sans disposer pour autant d’un pouvoir d’auto-approbation. Son expérience complète les extractions techniques ; elle ne dispense ni du contrôle métier ni de la vérification indépendante des demandes sensibles.
Le bon inventaire décrit ce que la personne peut réellement faire, pas seulement les groupes auxquels son nom est associé.
3. Construire les nouvelles habilitations selon le principe du moindre privilège
Traduire les missions du nouveau poste en autorisations précises
Après l’état des lieux, la question n’est pas « quels outils possède un contrôleur de gestion ? », mais « quelles opérations Camille doit-elle accomplir, sur quelles données et pour quelles entités ? ». Cette formulation transforme un intitulé de fonction assez large en besoins vérifiables, liés à des activités concrètes.
Le principe du moindre privilège consiste à n’accorder que les capacités nécessaires à ces activités. Il ne s’agit pas de gêner le travail, mais d’éviter qu’un accès pratique à court terme donne durablement la possibilité de modifier, exporter ou approuver des informations sans rapport avec la mission confiée.
Chez Novalis, Camille doit consulter les dépenses de trois filiales et préparer des analyses mensuelles. Elle reçoit donc un profil de lecture sur ce périmètre, avec les fonctions d’export justifiées par ses livrables, mais sans pouvoir modifier les fournisseurs ni ouvrir les données individuelles de rémunération.
Utiliser des profils métier sans copier les droits d’un collègue
Les profils standardisés constituent un bon point de départ lorsqu’ils sont documentés et régulièrement entretenus. Ils regroupent un socle cohérent de permissions, ce qui réduit les erreurs d’attribution et permet de comparer plus facilement la situation d’une personne avec les besoins habituels de sa fonction.
La copie intégrale des accès d’un collègue reste pourtant une mauvaise méthode. Ce collègue peut avoir accumulé des exceptions, participé à un projet confidentiel ou conservé des autorisations issues d’un ancien poste ; reproduire sa configuration transmettrait aussi ces écarts, sans examen de leur justification.
Novalis sépare donc le socle métier, le périmètre organisationnel et les droits exceptionnels. Cette distinction permet, par exemple, d’utiliser le même profil fonctionnel pour plusieurs contrôleurs tout en limitant chacun aux filiales dont il assure le suivi, avec une approbation distincte pour les analyses transversales.
Lorsque les applications le permettent, des critères comme l’entité de rattachement ou le niveau de sensibilité des données peuvent compléter les rôles. Ces mécanismes restent fiables seulement si leurs données sources sont exactes : un service RH mal renseigné peut propager automatiquement une autorisation inadaptée à plusieurs outils.
Vérifier la séparation des tâches avant d’approuver les nouveaux profils
Un droit pris isolément peut sembler anodin, alors que sa combinaison avec un autre devient risquée. La création d’un fournisseur, la modification de ses coordonnées bancaires et l’approbation d’un paiement doivent être examinées ensemble, car leur cumul peut supprimer les contrôles croisés prévus dans le processus.
Pour Camille, le risque se situe précisément entre son ancienne activité et la nouvelle. Pendant la passation, conserver des fonctions de modification dans les achats tout en obtenant des capacités de validation financière créerait un chevauchement ; Novalis privilégie donc une consultation temporaire des anciens dossiers plutôt que le maintien du profil complet.
Quand une petite équipe ne peut pas séparer toutes les responsabilités, une exception peut être encadrée par un contrôle compensatoire. Celui-ci doit être concret : approbation supplémentaire par une personne indépendante, revue ciblée des opérations ou limitation des montants, avec un responsable chargé de vérifier son application.
La justification doit rester suffisamment précise pour être comprise plusieurs mois plus tard. « Besoin métier » n’explique rien ; « consultation des dépenses des filiales A, B et C pour préparer le reporting mensuel » décrit une finalité, un périmètre et une base de vérification lors de la prochaine revue.
Un profil bien conçu rend le travail possible tout en maintenant des limites explicables ; reste ensuite à appliquer ces limites au bon moment.
4. Planifier la mise à jour des permissions et la révocation des accès
Ordonner les opérations techniques pour éviter les cumuls dangereux
La mise à jour des permissions doit suivre un scénario préparé, et non une succession d’actions improvisées le jour du changement. Ce scénario indique les applications concernées, les approbations obtenues, l’horaire prévu, les dépendances et les vérifications à effectuer après chaque étape importante.
Il n’existe pas d’ordre universel imposant d’ouvrir tous les nouveaux profils avant de retirer les anciens. Pour des autorisations incompatibles, la suppression préalable peut être nécessaire ; pour des outils sans conflit, une préparation anticipée reste possible si leur activation respecte la date approuvée et le périmètre attendu.
Chez Novalis, les capacités de modification du référentiel fournisseurs sont retirées avant l’activation du profil financier de Camille. L’accès en lecture au dossier de passation est traité séparément, avec une durée limitée, afin de préserver la continuité sans conserver les pouvoirs opérationnels de son ancien poste.
Automatiser les changements sans confondre demande et résultat
Une solution de gestion des identités peut déclencher des opérations à partir de l’événement RH : retrait de groupes, attribution de rôles ou ouverture de tâches pour les applications non connectées. L’automatisation réduit les oublis, mais elle doit s’accompagner d’un suivi des erreurs et d’une confirmation de l’état obtenu.
Un connecteur peut accepter une instruction sans que l’application cible l’ait effectivement appliquée. Une panne, une synchronisation différée ou une règle locale peut aussi maintenir une permission ; le dossier ne doit donc pas passer automatiquement au statut terminé dès que les commandes ont été envoyées.
La révocation des accès exige parfois plusieurs actions complémentaires. Retirer un groupe ne met pas nécessairement fin à une session existante : selon l’outil et la sensibilité du droit supprimé, il faut envisager l’invalidation des sessions, le retrait des délégations ou le renouvellement de secrets exposés.
Les comptes partagés compliquent cette vérification, car ils brouillent l’attribution des actions. Lorsqu’ils existent encore, le départ fonctionnel d’un utilisateur peut imposer un changement de secret et une redistribution contrôlée aux seules personnes autorisées ; à terme, des comptes nominatifs rendent le suivi plus fiable.
Tester les accès utiles et les restrictions après le basculement
Le test doit porter sur deux dimensions : les opérations nécessaires réussissent, et celles qui ne sont plus autorisées échouent. Vérifier uniquement que Camille peut ouvrir son nouveau tableau de bord laisserait passer un défaut important si elle pouvait encore modifier une fiche fournisseur ou consulter une filiale hors périmètre.
Les essais se font avec des méthodes approuvées, sans partager le mot de passe de la salariée ni réaliser d’opération irréversible. Une connexion accompagnée, des fonctions de simulation ou un environnement de test peuvent être utilisés selon les possibilités, tout en tenant compte des différences avec la production.
Novalis prépare également une procédure de retour en arrière ciblée. Si le reporting ne fonctionne pas, l’équipe corrige le profil concerné ou restaure une configuration approuvée ; elle ne réactive pas automatiquement l’ensemble des anciens pouvoirs, ce qui transformerait une difficulté technique limitée en recul global de la protection.
Le support reçoit enfin les informations utiles pour traiter rapidement un incident de prise de poste : référence du dossier, applications attendues et interlocuteurs habilités à décider. Cette préparation évite les demandes de privilèges excessifs formulées dans l’urgence, comme l’octroi d’un profil administrateur pour contourner un simple problème de filtrage.
Un basculement est réussi lorsque les nouveaux usages fonctionnent et que les anciennes capacités sensibles ont effectivement disparu.
5. Assurer la traçabilité des modifications et vérifier les habilitations après la mobilité
Conserver des preuves utiles au contrôle des accès
La traçabilité des modifications permet de reconstituer les décisions et leurs effets sans dépendre de souvenirs individuels. Pour chaque changement significatif, le dossier conserve le demandeur, le motif, les approbateurs, la permission concernée, les dates prévues et réelles ainsi que le résultat de la vérification technique.
Les preuves doivent distinguer ce qui a été demandé, ce qui a été approuvé et ce qui a été appliqué. Ces trois états ne coïncident pas toujours : un responsable peut refuser une partie du périmètre, tandis qu’une erreur d’exécution peut laisser subsister un ancien rôle malgré une décision de retrait correctement enregistrée.
Chez Novalis, le dossier de Camille associe l’événement RH aux opérations réalisées dans chaque application. Les éléments conservés restent proportionnés : il n’est pas nécessaire de copier des données financières sensibles pour prouver qu’un profil a changé, lorsqu’un journal d’administration ou un relevé ciblé fournit une preuve suffisante.
Organiser une revue rapprochée après le changement de poste
Une vérification immédiate confirme le basculement, mais elle ne révèle pas tous les besoins réels. Une revue complémentaire, planifiée selon la criticité des applications et le rythme de travail, permet d’identifier les autorisations manquantes, les anciennes permissions oubliées et les exceptions qui auraient dû expirer.
Lors de cette revue, le nouveau responsable examine les écarts avec les missions effectivement exercées. Une fonctionnalité inutilisée n’est pas supprimée mécaniquement, car elle peut servir à une opération périodique ; son maintien doit néanmoins être justifié par une activité identifiable, plutôt que par la seule possibilité d’un besoin futur.
Camille signale ainsi qu’elle doit consulter un historique budgétaire absent du périmètre initial. Novalis traite ce besoin comme une demande complémentaire ciblée, avec approbation du propriétaire des données, au lieu de lui attribuer un profil global qui ouvrirait aussi des informations concernant d’autres équipes.
Le contrôle des accès doit également vérifier la fin des dérogations temporaires. Si la passation se prolonge, une nouvelle décision est nécessaire avant l’échéance ; l’absence de réponse ne vaut pas renouvellement, et l’outil de suivi doit signaler les exceptions dont le retrait automatique a échoué.
Mesurer la qualité du processus de sécurité informatique
Quelques indicateurs bien définis permettent de repérer les faiblesses récurrentes : délai de suppression des anciens privilèges sensibles, nombre d’exceptions sans échéance, proportion de dossiers disposant de preuves complètes et taux de retraits dont l’efficacité a été vérifiée. Leur définition précise évite de comparer des situations incomparables.
Ces mesures doivent soutenir les corrections plutôt que récompenser artificiellement la fermeture rapide des tickets. Un dossier déclaré terminé en quelques minutes peut cacher des applications non vérifiées ; à l’inverse, un traitement plus long peut être justifié par une dépendance technique documentée et une mesure de réduction du risque.
Novalis découvre, par exemple, que plusieurs retards proviennent du même portail externe, administré par une seule personne. La réponse consiste à désigner un suppléant, formaliser la procédure et étudier une intégration adaptée, plutôt qu’à multiplier les relances individuelles à chaque mobilité.
Les journaux et dossiers d’approbation constituent eux-mêmes des informations à protéger. Leur accès doit être limité, leur conservation définie selon les besoins et obligations applicables, et leur intégrité préservée afin qu’une personne ne puisse pas modifier discrètement les traces de ses propres interventions administratives.
La sécurité informatique progresse ainsi par l’analyse des écarts réellement observés : droits directs oubliés, profils trop larges ou responsabilités mal transférées. Chaque incident de mobilité peut conduire à une correction du modèle métier, de la source RH ou du mécanisme technique qui a produit l’erreur.
La preuve décisive n’est pas la clôture du dossier : c’est la correspondance durable entre les missions exercées et les capacités effectivement accordées.
Faut-il supprimer tous les anciens accès lors d’un changement de poste ?
Il faut retirer les autorisations qui ne correspondent plus aux nouvelles missions. Un accès nécessaire à la passation peut être conservé temporairement, avec un périmètre limité, une approbation explicite et une date d’expiration.
Qui doit approuver les nouvelles habilitations informatiques ?
Le nouveau responsable justifie le besoin métier. Le propriétaire de l’application ou des données approuve les niveaux sensibles, tandis que l’équipe sécurité examine les incompatibilités et les exceptions selon les règles de l’entreprise.
Comment vérifier que les anciens droits ont réellement été retirés ?
Il faut contrôler l’état dans les applications concernées, y compris les permissions directes, les groupes hérités et les délégations. Selon le fonctionnement des outils, une vérification des sessions et des jetons encore valides peut également être nécessaire.
Que faire si une permission indispensable manque le jour de la mobilité ?
La demande doit être décrite précisément et suivre un circuit d’approbation accéléré prévu à cet effet. Un accès temporaire limité peut répondre à l’urgence, sans restaurer automatiquement tous les anciens privilèges ni accorder un profil administrateur injustifié.
Quels documents conserver pour prouver la bonne gestion des habilitations ?
Conservez le mouvement RH, les besoins approuvés, les décisions de retrait ou de maintien temporaire, les traces d’exécution et les résultats des contrôles. Ces éléments doivent être protégés et conservés pendant une durée définie selon les besoins et obligations applicables.